Un simplu SMS care anunță blocarea unui colet și solicită achitarea unei sume infime ascunde, de cele mai multe ori, o tentativă perfidă de fraudă cibernetică
 RedactiaScutul
3 min
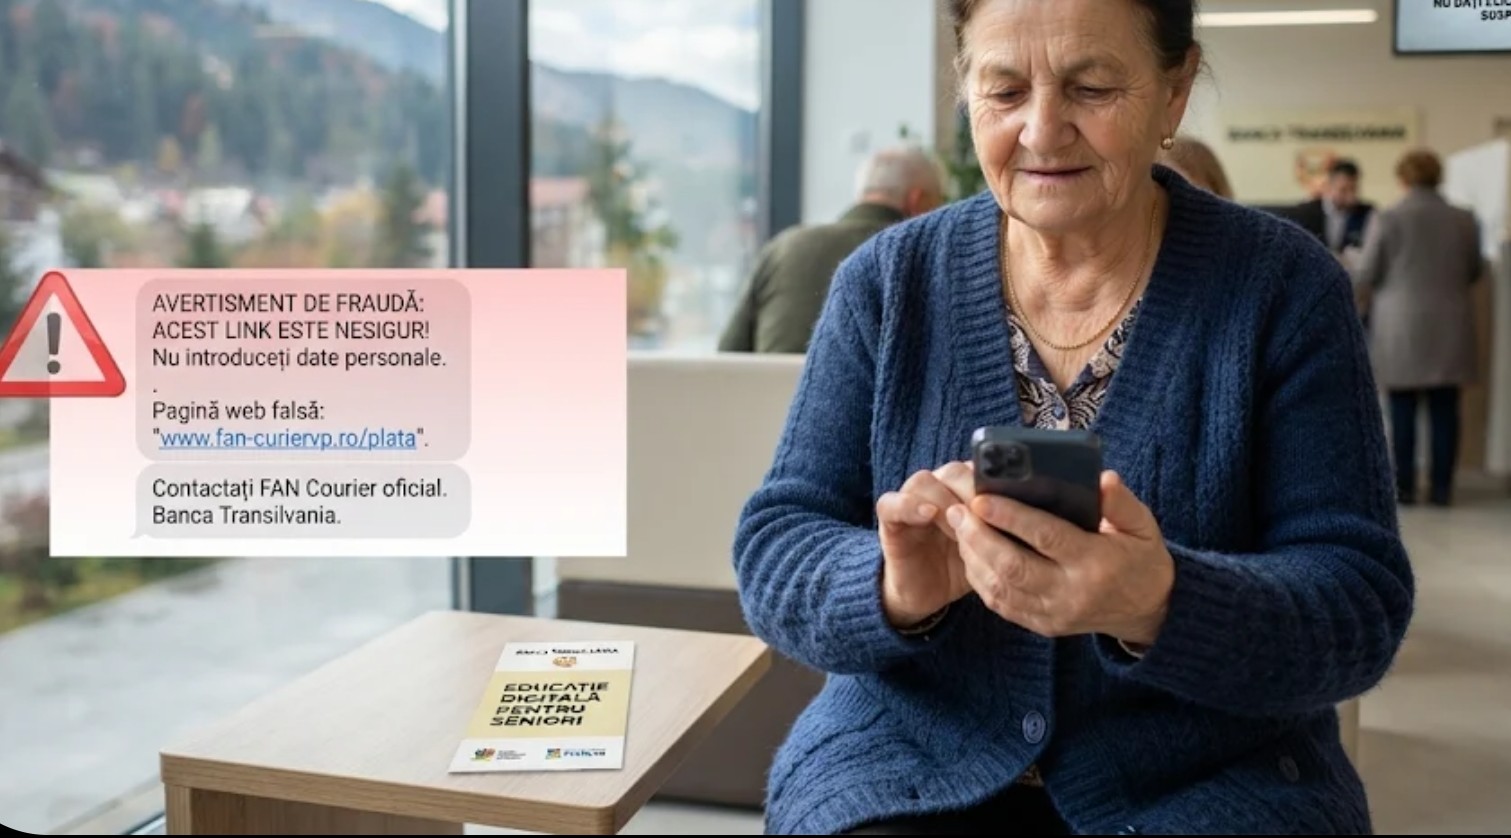
Un simplu mesaj care anunță blocarea unui colet și solicită achitarea unei sume infime, precum o taxă de 2,99 lei, ascunde de cele mai multe ori o tentativă perfidă de fraudă cibernetică. Atacatorii folosesc denumiri și adrese de internet extrem de asemănătoare cu cele ale companiilor renumite de curierat, mizând pe neatenția și graba utilizatorilor. Accesarea linkurilor dubioase și introducerea datelor bancare sau personale pe pagini necunoscute poate duce la pierderi financiare masive și la preluarea controlului asupra conturilor.
Un mesaj text primit pe telefonul mobil care anunță că un colet nu poate fi livrat și cere o taxă mică pentru finalizarea expedierii pare inofensiv la prima vedere, în special pentru persoanele care plasează frecvent comenzi online. Suma cerută este extrem de mică, iar acțiunea solicitată, adică accesarea unui link și efectuarea unei plăți rapide, pare o procedură standard. Tocmai această aparență de normalitate și urgență reprezintă capcana perfectă întinsă de infractorii cibernetici.
În cadrul programelor de educație financiară și digitală, precum inițiativa FinEduc Senior, specialiștii au analizat numeroase astfel de situații în care participanții s-au confruntat cu tentative de phishing. S-a observat că adresele web indicate în mesaje imită aproape perfect brandurile cunoscute de curierat, având însă modificări subtile de litere sau extensii atipice. În urma accesării unor astfel de linkuri și a interacțiunii cu paginile respective, utilizatorii s-au trezit cu dispozitivele compromise sau cu datele financiare sustrase.
Este important de înțeles că simpla accesare accidentală a unui link nu înseamnă automat că telefonul a fost spart sau că datele au fost pierdute. Nivelul de risc depinde în mod direct de acțiunile ulterioare ale utilizatorului, cum ar fi pagina exactă la care s-a ajuns, informațiile introduse voluntar, anume numere de card, parole sau coduri PIN, și eventualul descărcaj de fișiere sau aplicații malțioase recomandate pe acele site-uri paralele.
De asemenea, atacatorii își diversifică constant metodele. Ei pot folosi nu doar numere necunoscute, ci și conturi de mesagerie sau rețele sociale ale unor persoane cunoscute ale căror profile au fost anterior compromise, sporind astfel gradul de încredere al victimei.
Pentru a nu cădea pradă acestor capcane, experții recomandă adoptarea unui set de reguli simple, dar extrem de eficiente, bazate pe vigilență și evitarea deciziilor luate în impuls.
Mai întâi, verificați întotdeauna istoricul comenzilor și întrebați-vă dacă așteptați în mod real un colet în perioada respectivă, deoarece o livrare complet neanunțată trebuie tratată imediat cu suspiciune.
Evitați accesarea linkurilor primite prin mesaje text pentru a rezolva probleme legate de transport. În schimb, folosiți canalele oficiale intrând direct pe site-ul oficial al firmei de curierat, deschizând aplicația dedicată a acesteia sau contactând comerciantul de la care ați achiziționat produsul pentru a verifica statusul AWB-ului.
Protejați datele sensibile și nu introduceți niciodată numărul cardului bancar, codul CVV sau parolele personale pe pagini web la care ați ajuns accesând linkuri din SMS-uri.
Informați-i pe cei apropiați dacă primiți sau observați astfel de tentative. Avertizați-vă familia și prietenii printr-o simplă captură de ecran, având grijă să nu retransmiteți niciodată linkul activ către alte persoane.
Prudența și lipsa de grabă sunt cele mai bune scuturi în fața fraudelor digitale. Un colet poate aștepta întotdeauna câteva minute pentru o verificare suplimentară, iar siguranța economiilor și a datelor personale justifică din plin această prudență.
Adaugă-ne ca sursă preferată în Google